Mô hình kết nối
Đơn vị khai thác kết nối trực tiếp tới dịch vụ eID qua AgentGW đặt tại vùng mạng riêng của mình; AgentGW chuyển tiếp qua VPN site-to-site về Trung tâm RAR.
Luồng tổng quát
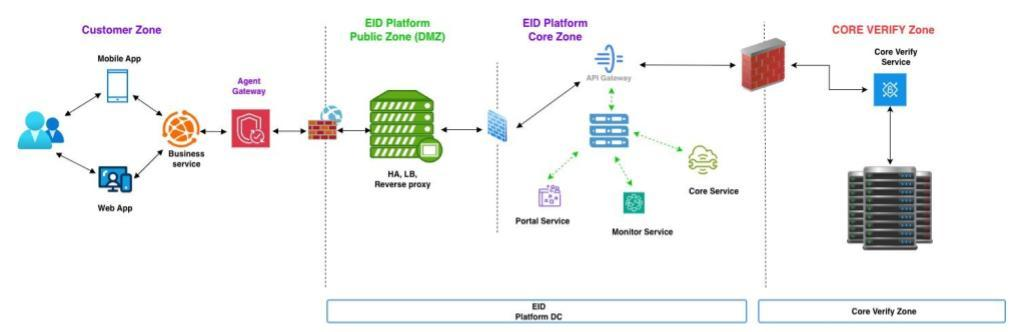
- Ứng dụng web / di động của đơn vị đọc chip CCCD, gửi về dịch vụ nghiệp vụ của đơn vị.
- Dịch vụ nghiệp vụ gọi API tới AgentGW trong mạng nội bộ (TCP 8443).
- AgentGW kiểm soát truy cập, mã hoá dữ liệu bằng khoá trong Soft HSM, chuyển tiếp qua VPN site-to-site (TCP 443) về EID Platform.
- EID Platform kiểm chữ ký, giấy phép rồi gọi Core Verify; kết quả đi ngược lại.
AgentGW là bắt buộc. Mô hình không cho phép đại lý hoặc hệ thống trung gian của bên thứ ba tham gia luồng kỹ thuật khai thác dịch vụ.
Kiến trúc phân lớp của hệ thống
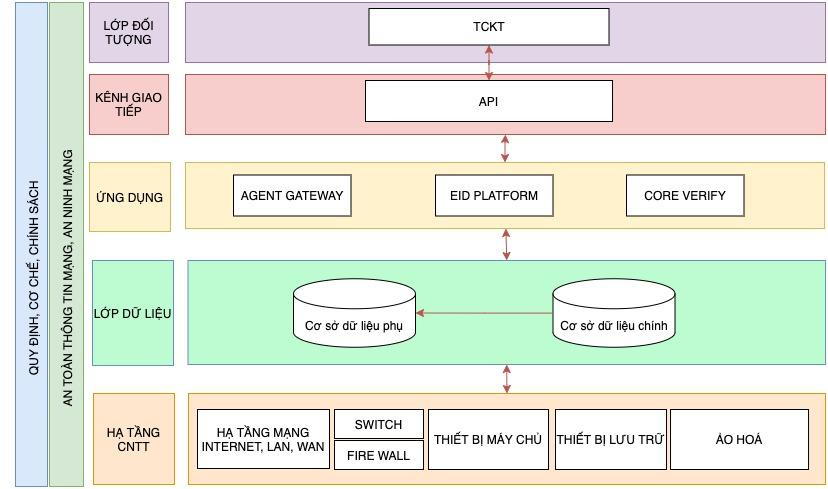
| Lớp | Nội dung |
|---|---|
| Đối tượng | Phần mềm của tổ chức khai thác (TCKT). Phải làm được: truy cập chip, đọc và giải mã dữ liệu chip, xác thực chip (Chip Authentication và Active Authentication). |
| Kênh giao tiếp | API để hệ thống TCKT gửi yêu cầu xác thực; điểm vào của hệ thống. |
| Ứng dụng | Agent Gateway, EID Platform, Core Verify. |
| Dữ liệu | Giao dịch, trạng thái xử lý, danh mục dùng chung, dữ liệu điều phối và giám sát. |
| Hạ tầng CNTT | Vận hành tập trung tại Bộ Công an: máy chủ, lưu trữ, mạng, bảo mật, sao lưu, giám sát; chạy trên Kubernetes; tường lửa thế hệ mới, IDS/IPS, WAF, SIEM, mã hoá TLS. |
AgentGW gồm những gì
| Máy | Cài gì | Làm gì |
|---|---|---|
| Server (VM) 1 | Soft HSM | Ký request gửi lên hệ thống (đúng nguồn, không bị sửa) và mã hoá dữ liệu trao đổi. |
| Server (VM) 2 | Sentinel Agent | Thu thập trạng thái cụm Agent, phát hiện bất thường (kho chứng thư tin cậy, proxy, DNS, toàn vẹn file, kết nối mạng). Không mở cổng nhận kết nối vào. |
Mẫu thông tin kết nối của RAR gọi các thành phần là Jump Server, Verifier + Sentinel và SoftHSM, có cột riêng cho DC và DR. Trong mã lỗi, AgentGW tự xưng là verifier.
Cấu hình máy và vùng mạng: Hạ tầng AgentGW.